IKT-Sicherheitskonferenz 2026: alle Vorträge des ZRK zum Download
Zwanzig Vorträge vom ZRK-Vortragstag im Design Center Linz, jeder mit einer kurzen Einordnung und den Folien als PDF - von digitaler Souveränität über die Umsetzung von NIS-2 bis zur Kontrolle über handelnde KI-Agenten.
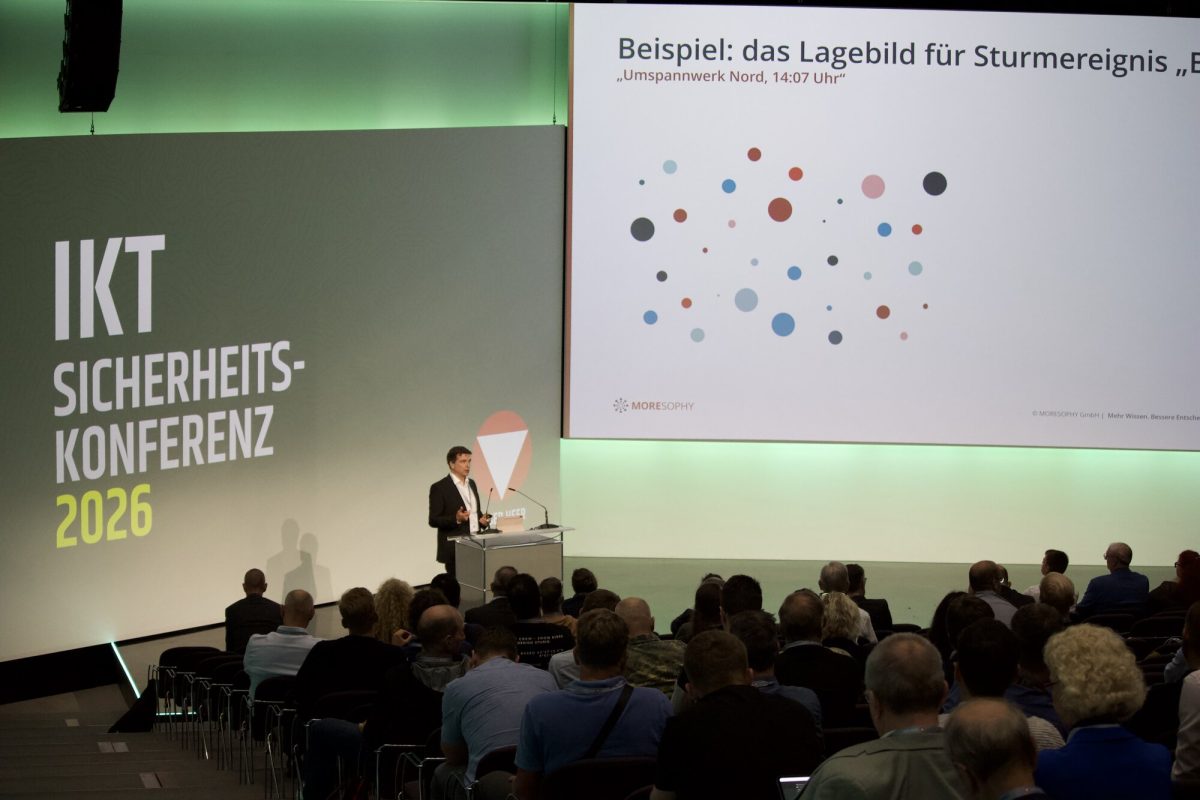
Am 16. September 2026 hat das Zentrum für Risiko- und Krisenmanagement bei der IKT-Sicherheitskonferenz im Design Center Linz einen ganzen Vortragstag gestaltet. Wer nicht dabei sein konnte oder einzelne Folien nachlesen möchte, findet hier alle zwanzig Vorträge in der Reihenfolge des Programms - jeweils mit einer kurzen Einordnung und den Folien zum Herunterladen.
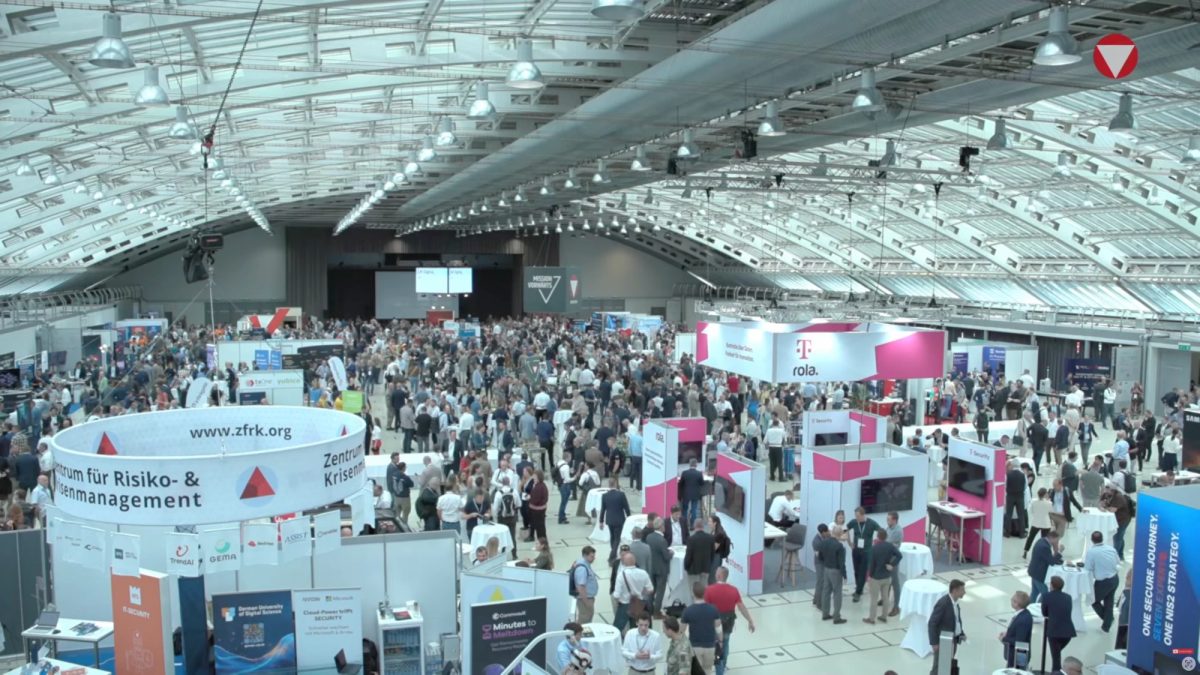
Die Rechte an den Folien liegen bei den Vortragenden und ihren Organisationen. Wir geben sie mit deren Einverständnis weiter; für eine Weiterverwendung wenden Sie sich bitte an die jeweiligen Häuser. Worum es an diesem Tag inhaltlich ging, steht in der Nachlese zur IKT-Sicherheitskonferenz 2026; Eindrücke vom Tag zeigt die vollständige Fotogalerie.
Vortrag 1
Digitale Souveränität - Technologie, Organisation und Strategie
Dr. Tim Hoiß und Prof. Dr. Ulrike Lechner
Universität der Bundeswehr München
Der Eröffnungsvortrag ordnet digitale Souveränität entlang dreier Ebenen: Technologie, Organisation und Strategie. Vorgestellt werden das LIONS-Modell und Forschungsergebnisse aus dem Zentrum dtec.bw, darunter eine Interviewstudie mit IT-Beratungen und eine Untersuchung der Lieferkette aus Sicht des Einkaufs. Souveränität heißt dort nicht Autarkie, sondern die Fähigkeit, selbstbestimmt zu handeln.
Folien herunterladen PDF, 14 Seiten, 5,0 MB
Vortrag 2
Der neue Cybersecurity-Imperativ: Kennen Sie Ihre Daten, kontrollieren Sie Ihre Risiken
Lukas Zettl
Symantec
Vier Entwicklungen erhöhen den Druck zugleich: Risiken durch Dritte, verstreute Datenbestände, Compliance und Schatten-IT. Der Vortrag legt eine NIS-2-Kontrolllandkarte darüber und zeigt, wo Data Loss Prevention konkret einzahlt - bei der Identifikation schützenswerter Daten, bei der Nachvollziehbarkeit von Abflüssen und bei den Fristen von 24 und 72 Stunden.
Folien herunterladen PDF, 10 Seiten, 1,3 MB
Vortrag 3
NIS-2-Umsetzung des Landes Berlin im Hinblick auf konkrete Supply-Chain-Angriffe
Dr. Olaf Kroll-Peters
Land Berlin
Der Informationssicherheitsbeauftragte des Landes Berlin schildert einen realen Angriff über einen Dienstleister: Die Angreifer waren monatelang im System, die Protokolle gelöscht, ein Datenabfluss blieb ungeklärt. Daraus leitet er Messgrößen und Vertragsklauseln ab - was mit Daten nach der Nutzung geschieht, wer wann darauf zugreift und wie Löschung nachprüfbar wird.
Folien herunterladen PDF, 13 Seiten, 0,8 MB
Vortrag 4
Souverän zur NIS-2-Compliance
Christian Lang
NTS
Ein Fahrplan vom Rechtsrahmen in den Betrieb: Geltungsbereich, Pflichten und der österreichische Zeitplan mit dem NISG 2026, daneben die Abgrenzung zu DORA. Der zweite Teil nennt fünf technische Ausgangspunkte - Segmentierung, identitätsbasierte Zugriffskontrolle, Asset-Inventar, Protokollierung und eine getrennte Management-Ebene. Die größeren Hürden liegen nach dieser Erfahrung aber in Governance und Prozessen.
Folien herunterladen PDF, 17 Seiten, 0,3 MB
Vortrag 5
Digitale Souveränität für Österreich: warum sich Handlungsfähigkeit am Endgerät entscheidet
Heiko Friedrich
GEMA International
Ein Dienstagmorgen um 07:42 als Ausgangsbild: Ein Sicherheitsupdate läuft ohne Freigabe, die Verwaltungskonsole liegt außerhalb des österreichischen Rechtsraums. Der Vortrag unterscheidet Datenhoheit, Datenresidenz und Betriebssouveränität und stellt eine Architektur vor, die den Hersteller liefern, aber nicht betreiben lässt. Der Satz dazu: „Darf nicht zugreifen" ist eine Regel, „kann nicht zugreifen" ist Architektur.
Folien herunterladen PDF, 18 Seiten, 6,1 MB
Vortrag 6
Sicherheit, die stärkt: konvergente Sicherheit und Workforce-Management
Herbert Henninger
Primion Austria
Physische Sicherheit, IT und Betriebstechnik laufen in den meisten Häusern getrennt - 85 Prozent der Zutrittssysteme stehen für sich, während 78 Prozent der Vorfälle die Grenze zwischen IT und OT überschreiten. Der Vortrag wirbt für eine gemeinsame Identitätsebene: Ausweis, Anmeldung und Steuerung als eine Identität mit einem Prüfpfad. Beispiele kommen vom Frankfurter Flughafen.
Folien herunterladen PDF, 13 Seiten, 4,5 MB
Vortrag 7
Wie verkaufe ich den Schutz Kritischer Infrastruktur einem Vorstand?
Björn Hawlitschka
Securitas
Die Zahl kritischer Infrastrukturen hat sich seit dem Römischen Reich verfünffacht, die Zahl ihrer Abhängigkeiten wächst nahezu quadratisch. Der Vortrag vergleicht das deutsche KRITIS-Dachgesetz mit dem österreichischen RKEG - vor allem bei der Haftung der Geschäftsleitung und übersetzt Sicherheitssprache in Vorstandssprache. Dort kauft man keine Sicherheit, sondern Zeit, Optionen, Belegbarkeit und Vertrauen.
Folien herunterladen PDF, 12 Seiten, 2,1 MB
Vortrag 8
Agentic AI trifft Zero Trust: Wer kontrolliert die KI-Agenten in Ihrem Netzwerk?
Udo Riedel
DriveLock
Endpunktsicherheit kennt Nutzer, Prozesse und Geräte. Der KI-Agent passt in keine dieser Kategorien: Seine Handlungslogik entsteht dynamisch und steht nicht mehr vollständig im Code. Der Vortrag benennt fünf Angriffsflächen - von der Rechteausweitung durch manipulierte Eingaben bis zur fehlenden Auditierbarkeit - und fordert, Agenten als eigene Identitätsklasse unter Zero-Trust-Prinzipien zu behandeln.
Folien herunterladen PDF, 18 Seiten, 0,4 MB
Vortrag 9
Digitalisierung und Einsatz von KI im Risikomanagement
Stephan Dorner
risk on mind
Komplexere Risiken, mehr Daten, mehr Regulierung: Der Vortrag verschiebt den Blick vom Dokumentieren zum Entscheiden. KI kann Dokumente erschließen und Muster erkennen, beschleunigt aber nicht nur richtige Entscheidungen, sondern auch falsche. Vorgeschlagen wird eine Kette aus Extraktion, Datenstruktur, Methodik und fachlicher Prüfung, bevor ein Ergebnis weiterverwendet wird.
Folien herunterladen PDF, 21 Seiten, 2,1 MB
Vortrag 10
Die agentische Organisation: Wer steuert, wenn Software entscheidet statt ausführt?
Romano Roth
Zühlke
Der Vortrag beginnt bei Norbert Wiener und der Flugabwehr von 1941: messen, vergleichen, entscheiden, wirken - und eine Störgröße, die das Gerät nicht gerechnet hat. Daraus entwickelt er das Bild einer kontinuierlich anpassungsfähigen Organisation mit geschlossenen Rückkopplungen. Drei Thesen begleiten das: Das Bedien-Frontend stirbt, wer den Agenten nicht besitzt wird zum Zulieferer, und Daten und Kundenbeziehung sind wertvoller als das Produkt.
Folien herunterladen PDF, 15 Seiten, 2,5 MB
Vortrag 11
Der Frosch im Teich weiß nichts vom Meer
Richard Werner
Trend Micro
Sichtbarkeit ist immer relativ - und Risiko ebenso. Eine Erhebung unter 2.600 Unternehmen zeigt, dass 73 Prozent bereits Sicherheitsvorfälle über Systeme hatten, die sie selbst nicht kannten oder nicht kontrollierten. Dazu kommen Zahlen zum Patch-Aufkommen und ein Blick auf botnetzinfizierte Geräte jenseits der klassischen IT-Landschaft.
Folien herunterladen PDF, 15 Seiten, 1,4 MB
Vortrag 12
Hardening Critical Infrastructure Against Agentic AI Cyberattacks
Mirko Ross
asvin
Der Vortrag misst, wie schnell frei verfügbare Modelle in der Exploit-Entwicklung geworden sind, und zeichnet eine Zeitleiste nach, in der zwischen dem Fund durch einen KI-Agenten und der Massenausnutzung gut einen Monat lagen. Die Lücke zwischen gefundenen und behobenen Schwachstellen ist das Zeitfenster der Angreifer. Am Ende stehen zehn Maßnahmen, von Segmentierung bis zu Identitäten für nicht-menschliche Akteure. Der Vortrag ist auf Englisch.
Folien herunterladen PDF, 9 Seiten, 1,6 MB
Vortrag 13
Schutzschild für die KI-Ära: strategische Cybersecurity ohne Silos
Ing. Gregor Muck, MSc
Tenable
Elf Minuten von der Frage an ein Modell bis zum automatisierten Angriff gegen vierzig Ziele: Der Vortrag belegt das mit öffentlich dokumentierten Fällen, darunter ein autonom verketteter Angriff mit über 17.000 protokollierten Aktionen. Dem steht eine mittlere Behebungsdauer von Wochen gegenüber. Die Folgerung: Die Lücke ist kein Personalproblem mehr, sondern strukturell.
Folien herunterladen PDF, 17 Seiten, 0,7 MB
Vortrag 14
Digitale Souveränität beginnt, wo die Daten liegen
Peter Herrmann
NetApp
Nicht der Speicherort allein entscheidet, sondern wer über Daten, Schlüssel und Betriebswege verfügt. Der Vortrag gliedert das in drei Entscheidungsrechte - Residenz, Autorität, Handlungsfreiheit - und fünf Schritte vom Klassifizieren bis zum nachgewiesenen Wiederherstellen. Eine regulatorische Landkarte zeigt, dass die Regeln je Rechtsraum verschieden sind, das Kontrollmodell aber gleich bleiben kann.
Folien herunterladen PDF, 11 Seiten, 0,6 MB
Vortrag 15
Souverän, sicher, resilient: Identity Security für den öffentlichen Sektor
Ingo Schubert
RSA
Identitäts- und Zugriffsverwaltung wandert in die Cloud, und das aus guten Gründen. Der Vortrag stellt die Frage, die dabei gern ausgelassen wird: Was passiert, wenn die Anmeldung ausfällt? Fällt die Mehrfaktor-Anmeldung aus, steht alles - und das Chaos eines solchen Ausfalls ist für Angreifer der günstigste Moment, möglicherweise haben sie ihn selbst herbeigeführt.
Folien herunterladen PDF, 11 Seiten, 3,0 MB
Vortrag 16
Der Wettlauf mit den Maschinen: Cyberabwehr im KI-Zeitalter
Olivier Schraner
Microsoft
Sieben Tage zwischen erster Ausnutzung und verfügbarem Patch, 51 Prozent mehr veröffentlichte Schwachstellen als im Vorjahr: Der Vortrag beschreibt eine strukturelle Schieflage, in der die Verteidigung alle Regeln einhalten und jederzeit richtig liegen muss, der Angreifer nur einmal. Als Antwort schlägt er eine Priorisierung vor, die bekannte Ausnutzung, Wahrscheinlichkeit, eigenen Nachweis und den Wert des Systems zusammenführt. Der Vortrag ist auf Englisch.
Folien herunterladen PDF, 12 Seiten, 1,3 MB
Vortrag 17
Breaking the Chain: agentische Handlungsketten sichtbar und unterbrechbar machen
Judith Kahrer
Curity
Das Risiko sitzt nicht im einzelnen Agenten, sondern in der Kette: Jede Übergabe an ein Werkzeug, eine Schnittstelle oder den nächsten Agenten verändert Kontext, Berechtigungen und mögliche Wirkung. Der Vortrag schlägt Beobachtungspunkte vor, die Eingang, Entscheidung und Wirkung sichtbar machen, und Haltepunkte, an denen sich eine Kette begrenzen oder anhalten lässt. Dazu drei Betriebsmodi für den Normal-, den eingeschränkten und den Krisenbetrieb.
Folien herunterladen PDF, 10 Seiten, 0,2 MB
Vortrag 18
Inmitten des AI Vulnerability Storm: Open Source Security reloaded
Stephan Kraft
Red Hat
Das Entdecken wächst exponentiell, das Beheben nur linear - 45 Prozent der Schwachstellen in großen Organisationen bleiben auch nach zwölf Monaten offen. Der Vortrag prüft die naheliegende Reaktion, Quelloffenheit zurückzunehmen, und verwirft sie: Kompilierte Programme, Schnittstellen und Netzverkehr verraten genug, der Quelltext ist dafür nicht nötig. Entscheidend sind Erkennungsgeschwindigkeit, Automatisierung und Tempo beim Beheben.
Folien herunterladen PDF, 25 Seiten, 1,3 MB
Vortrag 19
Von der Detektion im Feld zur Führungsentscheidung
Tudor Andronic und René Döhring
ASSIST Software und Codesphere
Drei Teile, ein Stapel: ein Laufroboter, der sich mit den Einsatzkräften bewegt, in alle Richtungen aufklärt und Warnungen freihändig ins Sichtfeld meldet; darüber eine KI-Ebene für Ausbildung und Führungskette; darunter eine souveräne Cloud als Kontrollebene. Die Auswertung läuft am Gerät, nicht in der Cloud. Der Grundsatz über allem: Die Maschine meldet, der Mensch entscheidet.
Folien herunterladen PDF, 16 Seiten, 3,2 MB
Vortrag 20
Wenn KI keine zweite Chance hat: Evidenz statt Plausibilität
Prof. Dr. Heiko Beier
moresophy
Souveränität hat zwei Seiten, und über die zweite wird selten gesprochen: Wie entsteht aus Daten eine Empfehlung? Der Fehler sitzt meist nicht im Modell, sondern zwischen den Schritten - jeder für sich plausibel, das Ergebnis trotzdem falsch. Der Vortrag zerlegt fachliche Logik in einzeln prüfbare Bausteine und verlangt, dass jede Empfehlung ihre Herleitung mitliefert. Beispiel ist ein Lagebild aus vier einander widersprechenden Quellen.
Folien herunterladen PDF, 15 Seiten, 0,7 MB