Souverän handeln im KI-Zeitalter: Nachlese zur IKT-Sicherheitskonferenz 2026
Beim ZRK-Vortragstag im Design Center Linz sprachen mehr als 20 Fachleute aus Wirtschaft, Wissenschaft und Verwaltung. Drei Themen zogen sich durch den Tag: digitale Souveränität, die Umsetzung von NIS-2 und die Frage, wer die Kontrolle behält, wenn KI-Agenten selbstständig handeln.
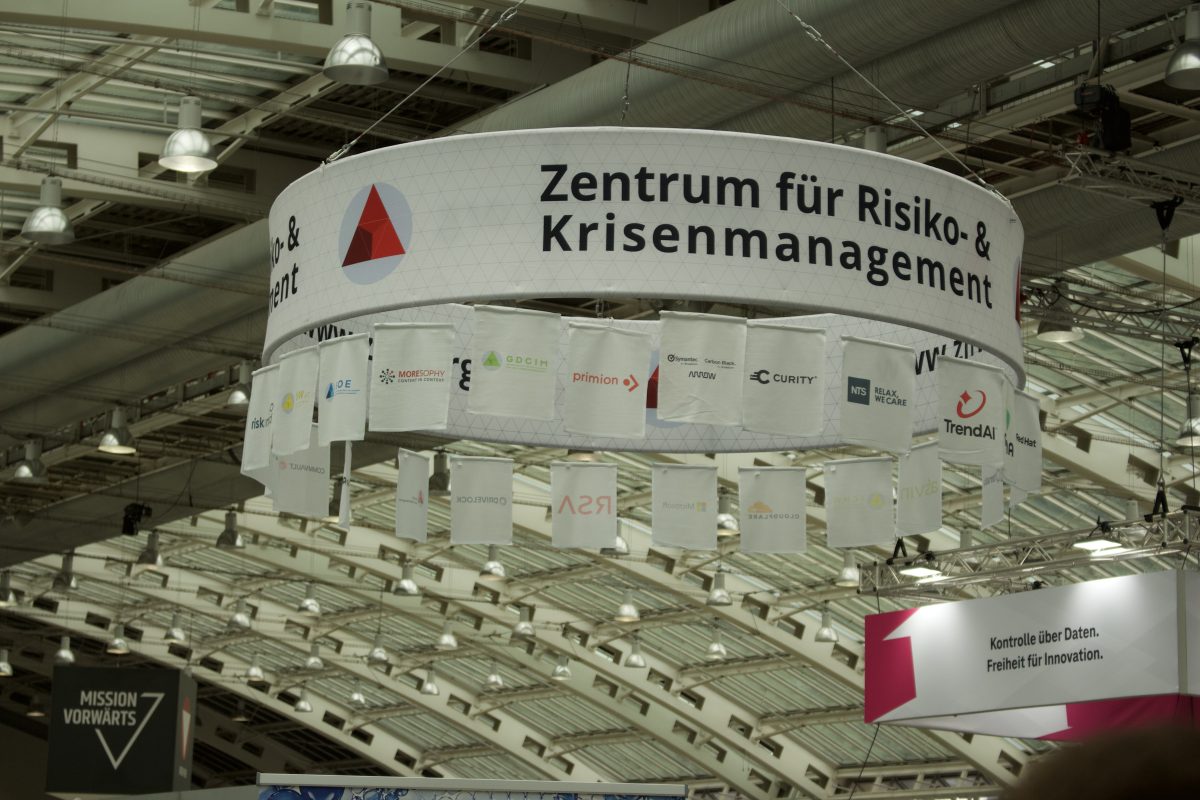
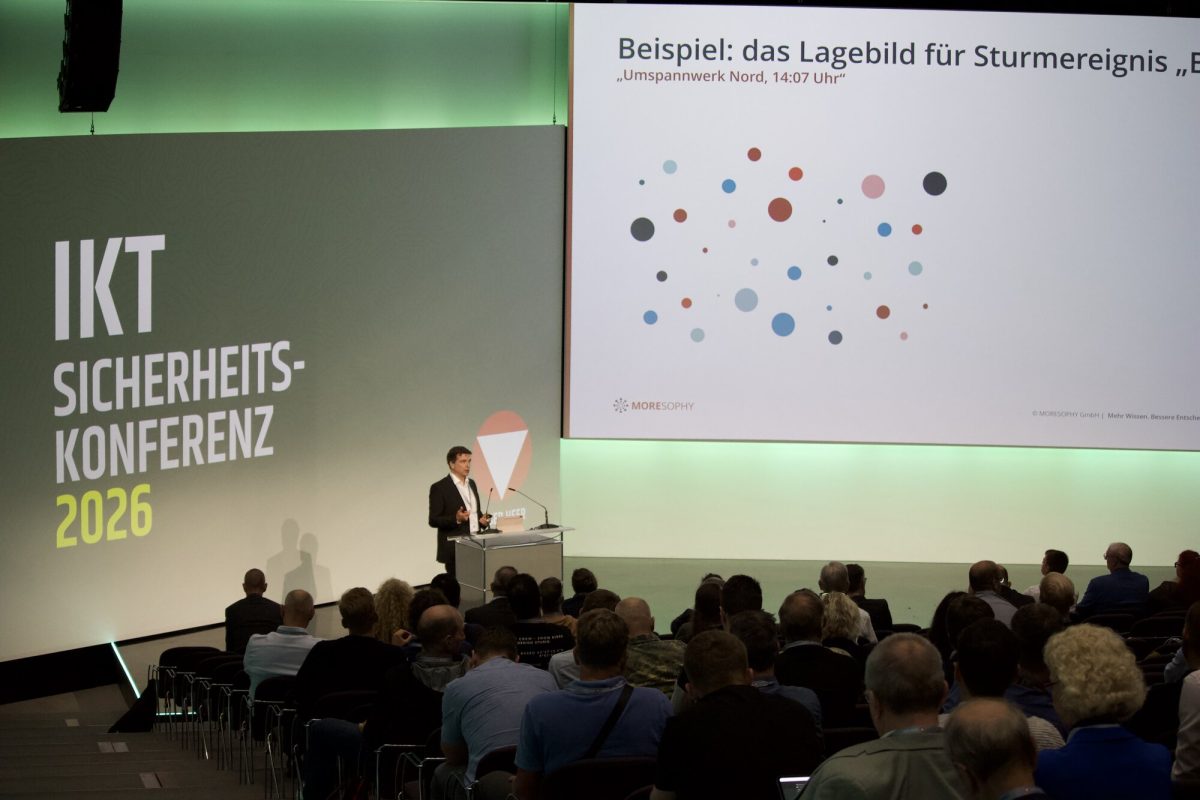
Am 16. September 2026 hat das Zentrum für Risiko- und Krisenmanagement (ZRK) bei der IKT-Sicherheitskonferenz im Design Center Linz wieder einen ganzen Vortragstag gestaltet. Im Seminarraum B sprachen mehr als 20 Fachleute aus Wirtschaft, Wissenschaft und Verwaltung. Bis auf fünf Gäste aus Deutschland und der Schweiz stammten alle Vortragenden aus Mitgliedsorganisationen des ZRK. Drei Themen zogen sich durch den Tag: digitale Souveränität, die Umsetzung von NIS-2 und die Frage, wer eigentlich die Kontrolle behält, wenn KI-Agenten selbstständig handeln.
Souveränität: Kontrolle statt Autarkie
Nach der Begrüßung durch Johannes Göllner und Georg Lanzinger eröffneten Dr. Tim Hoiß und Prof. Dr. Ulrike Lechner von der Universität der Bundeswehr München den Tag mit einem Überblick. Digitale Souveränität betrifft nach ihrer Darstellung Technologie, Organisation und Strategie gleichermaßen und reicht bis in die Lieferkette. Heiko Friedrich (GEMA International) formulierte es so: „Darf nicht zugreifen“ ist eine Regel, „kann nicht zugreifen“ ist Architektur. Peter Herrmann (NetApp) betonte, dass nicht allein der Speicherort zählt, sondern die Frage, wer über Daten, Schlüssel und Betriebswege verfügt. Ingo Schubert (RSA) warnte davor, die Frage nach einem Ausfall der Cloud-Anmeldung erst im Ernstfall zu stellen.
NIS-2: Vom Gesetz in den Betrieb
Mit dem NISG 2026, das am 1. Oktober in Kraft trat, war das Thema dringlich. Als Gast schilderte Dr. Olaf Kroll-Peters, CISO des Landes Berlin, einen realen Angriff über einen Dienstleister. Die Angreifer waren dort monatelang im System, und ob Daten abgeflossen sind, ließ sich danach nicht mehr klären. Seine Folgerung: Was mit Daten nach der Nutzung geschieht, muss vertraglich, technisch und im Reporting festgelegt werden. Christian Lang (NTS) und Lukas Zettl (Symantec) zeigten, wie Unternehmen ihre Pflichten strukturiert umsetzen und ihre schützenswerten Daten überhaupt erst sichtbar machen. Björn Hawlitschka (Securitas) übersetzte das in die Sprache des Vorstands: Dort kauft man keine „Sicherheit“, sondern Zeit, Optionen, Belegbarkeit und Vertrauen.
KI-Agenten: Wer steuert die Kette?
Der dritte Schwerpunkt galt künstlicher Intelligenz, die nicht mehr nur antwortet, sondern selbst handelt. Romano Roth (Zühlke), ebenfalls als Gast in Linz, zeichnete die Entwicklung zur „agentischen Organisation“ nach und knüpfte dabei an die Kybernetik an. Udo Riedel (DriveLock) forderte, KI-Agenten als eigene Identitätsklasse unter Zero-Trust-Prinzipien zu behandeln. Sebastian Scherl (Cloudflare/ristl.it) stellte das AI Gateway als Antwort auf Shadow AI, Kostenkontrolle und Datenabfluss vor. Herbert Henninger (Primion) schlug den Bogen zur physischen Sicherheit: Ohne einheitliche Personenidentitäten gebe es künftig keine kontrollierbaren Maschinenidentitäten. Tudor Andronic (ASSIST Software) und René Döhring (Codesphere) zeigten, wie ein robotisches Begleitsystem, eine KI-gestützte Führungsebene und eine souveräne Cloud zusammenspielen. Ihr Grundsatz: Die Maschine meldet, der Mensch entscheidet.
Wie schnell sich die Angriffsseite verändert, machten Gregor Muck (Tenable), Olivier Schraner (Microsoft) und Gastredner Mirco Ross (asvin) deutlich. KI-gestützte Werkzeuge entwickeln Exploits inzwischen in Minuten, während das Beheben von Schwachstellen in Unternehmen weiterhin Wochen dauert. Stephan Kraft (Red Hat) fasste das so zusammen: Das Entdecken wächst exponentiell, das Beheben nur linear. Richard Werner (TrendAI) erinnerte daran, dass Sichtbarkeit immer relativ ist. Den Ausweg zeigte Judith Kahrer (Curity), ebenfalls zu Gast beim ZRK: Automatisierung soll nicht gestoppt werden. Stattdessen sollen agentische Handlungsketten sichtbar und steuerbar werden und sich an definierten Punkten unterbrechen lassen.
Den roten Faden für Risiko- und Krisenmanagement lieferten Stephan Dorner (risk on mind) und unser Gast Prof. Dr. Heiko Beier (moresophy). Dorner warnte, dass KI auch falsche Entscheidungen beschleunigt. Beier forderte Evidenz statt bloßer Plausibilität und Empfehlungen, die ihre Herleitung nachvollziehbar mitliefern.
Dank und Ausblick
Das ZRK bedankt sich bei allen Vortragenden, bei Georg Lanzinger und Juergen Schulze für die Moderation sowie beim Publikum für die vielen Fragen und Diskussionen, die in der Networking Lounge bis in den Abend weitergingen. Eindrücke vom Tag finden Sie in der Fotogalerie unten. Die Präsentationen stellen wir in Kürze in einem eigenen Beitrag zum Download bereit.